Expertiză Cybersecurity și Audit – CISSP
Soluții de securitate cibernetică
Atât instituțiile publice cât și societățile comerciale sunt din ce în ce mai expuse la riscurile inerente conectării lor pe internet. Cu cât colectează mai multe informații despre alți clienți, utilizatori sau vizitatori, cu atât sunt mai predispuse la atacuri de tipul “Ransomware” sau “Phishing“.
Societățile sau instituțiile care dispun și de infrastructură informatică proprie (rețele, servere) sau care închiriază servicii de cloud computing își adaugă și alte riscuri care pot duce la încetinirea sau întreruperea serviciilor prestate sau la indisponibilitatea serverelor.
Dacă sunteți o instituție care colectează date personale, în caz de incident de securitate cibernetică aceste date pot fi furate, lucru ce poate duce la incidente și mai grave, de uzurpare a identității, campanii ilicite de colectare a altor informații cu importanță pentru hackeri.
Pagubele în caz de incident pot fi financiare sau reputaționale. În cazul în care se întrerup serviciile pe care le furnizați altor clienți, aceștia pot să vă atace în justiție sau pot să își mute afacerea la alt furnizor.
Audit de securitate realizat de expert cybersecurity certificat ISC2 CISSP


Întrebați-ne despre auditul nostru de securitate, efectuat de persoane certificate internațional în domeniul cybersecurității !
Ce este certificarea CISSP și ce domenii acoperă ?
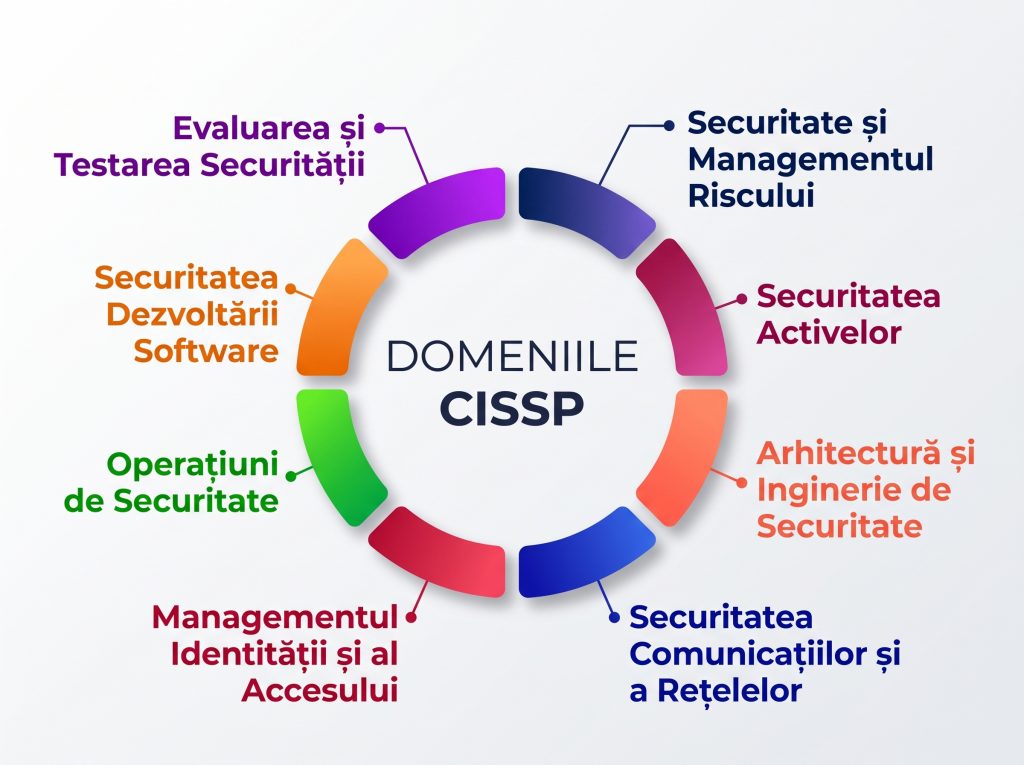
Certificarea internațională CISSP – Certified Information Systems Security Professional validează competențe avansate în managementul riscului, arhitectură și inginerie de securitate, securitatea comunicațiilor și rețelelor, IAM, evaluarea și testarea securității, operațiuni de securitate și securitatea dezvoltării software.
Când aveți nevoie de un auditor CISSP certificat ?
Aveți nevoie de un auditor Cyber Security certificat atunci când trebuie să obțineți o evaluare independentă și documentată a securității sistemelor informatice, să identificați riscurile și vulnerabilitățile înainte ca acestea să producă incidente sau să demonstrați conformitatea tehnică în cadrul unui proiect finanțat, al unui proces de digitalizare ori al unei evaluări de securitate. Auditul poate acoperi arhitectura sistemelor, aplicațiile și infrastructura, serviciile Cloud și SaaS, procesele DevSecOps, protecția datelor și controalele tehnice și organizaționale.
În cadrul Boreal Web, auditul este susținut nu doar de certificarea CISSP, ci și de peste 20 de ani de experiență tehnică, de la administrarea rețelelor, dezvoltarea software și baze de date până la arhitectură software, infrastructuri critice de înaltă disponibilitate, DevSecOps și coordonarea echipelor de dezvoltare și infrastructură.
Experiența noastră de dezvoltatori și arhitecți software ne face să știm despre ce vorbim, în toate fazele unui audit de securitate, sau chiar înainte de auditare, pentru clienții care aleg consultanța pe care o oferim.
Domeniile CISSP – perimetrul de competență în care putem interveni
1. Securitate și Managementul Riscului | Security and Risk Management
Identifică riscurile care pot afecta organizația și stabilește politicile, controalele și măsurile necesare pentru reducerea lor la un nivel acceptabil.
În cadrul auditului, abordăm securitatea pornind de la riscul real pentru organizație și de la obiectivele sale de business, utilizând experiența noastră în evaluarea și gestionarea riscurilor pentru a diferenția vulnerabilitățile tehnice de problemele care pot avea un impact efectiv asupra activității.
2. Securitatea Activelor | Asset Security
Urmărește identificarea și protejarea informațiilor, sistemelor și celorlalte active pe întreg ciclul lor de viață, în funcție de valoarea și sensibilitatea acestora.
Experiența noastră cu infrastructuri, baze de date, aplicații, platforme SaaS, IaaS și servicii Cloud ne permite să urmărim unde se află activele și informațiile importante, cine are acces la acestea și dacă măsurile de protecție sunt adecvate riscurilor existente.
3. Arhitectură și Inginerie de Securitate | Security Architecture and Engineering
Analizează modul în care securitatea este proiectată și integrată în arhitectura sistemelor, infrastructurii și aplicațiilor, astfel încât protecția să existe prin design, nu doar prin măsuri adăugate ulterior.
Experiența noastră în arhitectură software, proiectarea soluțiilor SaaS și administrarea infrastructurilor high-availability și mission-critical ne permite să evaluăm sistemul în ansamblu și să identificăm vulnerabilități care provin din arhitectura sau proiectarea soluției, nu doar din configurația componentelor individuale.
4. Securitatea Comunicațiilor și a Rețelelor | Communication and Network Security
Acoperă proiectarea, implementarea și protejarea infrastructurilor de comunicații, a rețelelor și a fluxurilor de date împotriva accesului neautorizat, interceptării sau compromiterii.
Avem cunoștințe transversale pe sistemele de operare Linux, Windows și MacOS, precum și experiență în proiectarea și securizarea infrastructurilor complexe. Aceste lucruri ne permit să verificăm arhitectura comunicațiilor, segmentarea, expunerea serviciilor și protecția efectivă a fluxurilor de date.
5. Managementul Identității și al Accesului | Identity and Access Management (IAM)
Stabilește cine poate accesa sistemele și informațiile unei organizații, în ce condiții și cu ce nivel de privilegii, urmărind autentificarea, autorizarea și controlul accesului.
În cadrul auditului, analizăm managementul identității și accesului în contextul funcțional real al aplicației și infrastructurii, verificând dacă utilizatorii, administratorii, serviciile și integrările beneficiază numai de privilegiile necesare și dacă accesul la resursele critice este controlat și trasabil.
6. Evaluarea și Testarea Securității | Security Assessment and Testing
Verifică prin evaluări și teste dacă măsurile de securitate implementate funcționează efectiv și dacă sistemele prezintă vulnerabilități care pot fi exploatate.
Combinăm analiza documentară și arhitecturală cu verificări tehnice și testarea vulnerabilităților, astfel încât concluziile auditului să fie fundamentate pe dovezi concrete și pe comportamentul efectiv al sistemului analizat. Evaluarea riscurilor ne permite să prioritizăm constatările în funcție de impact și să formulăm măsuri de remediere relevante.
7. Operațiuni de Securitate | Security Operations
Vizează menținerea securității în exploatarea zilnică a sistemelor, de la monitorizare, administrarea vulnerabilităților și backup până la detectarea și gestionarea incidentelor.
Administrăm și coordonăm infrastructuri de înaltă disponibilitate și aplicăm principii DevSecOps în gestionarea sistemelor și echipelor tehnice, ceea ce ne permite să evaluăm nu doar existența controalelor de securitate, ci și eficiența acestora în exploatarea curentă și în cazul unui incident.
8. Securitatea Dezvoltării Software | Software Development Security
Integrează securitatea în întregul ciclu de dezvoltare software, de la cerințe și arhitectură până la programare, testare, implementare și mentenanță.
Dezvoltarea software, arhitectura sistemelor, coordonarea echipelor tehnice și practicile DevSecOps fac parte din competențele noastre directe, ceea ce ne permite să analizăm securitatea unei aplicații inclusiv din perspectiva modului în care aceasta a fost proiectată și construită, nu doar prin testarea rezultatului final.